guides
将 Datadog Bits AI 限定在你可以治理的事件与遥测边界内
一份同日发布的官方图谱,涵盖 Datadog Bits Investigation 数据源、Auto-Investigate 限制、角色权限、AI Credits 控制,以及 Preview 修复护栏(Ask 与 Deny)。Datadog 政府站点及 FedRAMP AI Credit 产品不支持。未调查任何生产事件,本文也不是 SecOps 产品评测。
如果你的值班路径已经在 Datadog 中运行,风险并不在于你缺少另一个事件产品。风险在于 Bits AI 可以读取大范围遥测数据,并且在某些官方流程中提出或执行操作。任务是在有文档记录的权限、数据源和审批规则内启用它——而不是把它当作通用安全运营助手,也不是把它当作尚未发布的观测性选型对比的替代品。
本文聚焦于 Datadog Bits AI 的这一范围界定路径。本文不评估 IBM Instana 或 Microsoft Security Copilot,也不声称调查过真实生产事件。
本文是如何撰写的
官方 Datadog 文档于 2026 年 11 月 10 日(亚洲/上海)第一手打开。Bits Remediation、Bits Guardrails、Infrastructure Actions 和 Bits Code 设置页面于 2026 年 11 月 13 日(亚洲/上海)重新核对。未登录任何 Datadog 组织,未启用任何 monitor,也未声明任何事件。Preview 功能之所以标注为 Preview,是因为文档如此标注。AI Credits 的美元费率未从本文未能成功提取的定价页面复制,因此标记为未验证。
明确你要启用的功能面
Bits AI 被记录为 Datadog 内的智能体队友,包含多个官方产品,而不是一个开关:
- Bits Investigation — 调查告警和问题,关联遥测数据,并提出后续步骤
- Bits Chat — 对可观测性数据进行自然语言探索
- Bits Code — 基于 Datadog 上下文进行代码修复、审查和调试
- Bits Agent Builder — 自定义智能体
- Bits Remediation — 对调查发现的根因采取操作
- Bits Security Analyst、Bits Data Analysis 和 Bits Detection 被列为额外的官方功能面,不属于本文的事件遥测范围
可用性并非在所有 Datadog 站点上都是全局的。 Bits AI、Bits Investigation、Incident AI、Bits Remediation 和 AI Credits 页面均显示该产品在 app.ddog-gov.com 和 us2.ddog-gov.com 上不受支持。AI Credits 还说明,AI Credit 产品不适用于 FedRAMP 客户,也不适用于已通过其客户团队选择退出 AI 功能的客户。如果你在政府站点上,请到此为止,并使用你实际拥有的站点的文档。
调查被允许读取什么
Investigate Issues 列出了 Bits 在调查期间使用的数据源。
在 Datadog 内部:metrics;APM traces;logs;dashboards;events;Change Tracking;源代码(仅 GitHub);Watchdog;Real User Monitoring;Error Tracking;Network Path;Database Monitoring;以及 Continuous Profiler。对于与服务关联的 monitor,文档建议添加 service 标签,或按 service 过滤或分组 monitor 查询,以便 Bits 更准确地关联。
同一节中列出的第三方集成——Grafana、Dynatrace、Sentry、Splunk、ServiceNow 和 Confluence——对所有客户均为 Preview。在没有阅读当前 Preview 条款的情况下,不要规划对 Preview 集成的生产依赖。
本文在已打开的页面上未发现比 Datadog 组织中已有的遥测数据更窄的、仅限 Bits 的独立访问控制列表。范围界定仍然从你发送到 Datadog 的数据、哪些角色可以启动或读取调查,以及允许哪些修复开始。不要假设 Bits 仅限于点击 Investigate 的人所在的屏幕,除非当前官方页面针对你使用的产品如此说明。
有意识地启动调查——包括自动路径
你可以从有文档记录的入口启动 Bits 调查:monitor 告警(手动,或在 monitor 进入 alert 状态时自动)、Synthetic 测试详情、Real User Monitoring、Error Tracking(在该文档列出的标准 Datadog 站点上为 Preview),或通用的 New Investigation 提示。Slack、Microsoft Teams 以及 MCP、API 或 CLI 也有文档记录。官方 Slack 措辞包括在 monitor 通知上使用 @Datadog Investigate this alert,或使用特定频道提示。如果你在 Slack 线程中调用 Bits,整个线程都会被用作上下文。
自动调查是一个范围决策。你可以从 Bits Investigation → Monitors → Supported 切换 Auto-Investigate,或在单个 monitor 的 Configure notifications & automations → Investigate with Bits Investigation 下切换。官方限制很重要:
- 你不能通过 Datadog API 或 Terraform 在 monitor 上启用自动调查。单个调查的程序化触发通过 MCP、API 或 CLI 进行。
- 自动调查在 monitor 转换为 alert 状态时启动。
- 转换为 warn 或 no data、重新通知和测试通知不会触发自动调查。
官方支持的 monitor 类型包括 Metric、Anomaly、Forecast、Integration、Outlier、Logs、APM(仅 APM Metrics;不支持 Trace Analytics)、Composites、SLOs、Synthetics API 和 Browser 测试,以及 RUM。
从事件中,只有当该产品已为组织启用,并且你位于正确配置的 Datadog Incident Management Slack 频道中——或从事件概览的 Investigation 部分——你才能启动 Bits Investigation。Slack 入口:Investigate with Bits AI、/dd incident investigate,或带可选焦点区域或假设的 @Datadog investigate。然后该智能体会拉取事件时间线、关联的 traces、metrics 和 logs,以及提示上下文,随后发布根因摘要和建议的后续步骤。
通用提示应包含症状、遥测链接、service 和 environment 等标签,以及时间窗口(文档记录的默认值为过去四小时)。文档将其与含糊的“App is slow. What’s wrong?”进行对比。在运行期间,Bits 形成假设、查询遥测数据,并给出有证据支持的结论或将调查标记为无定论。
权限、credits 和组织级关闭开关
MCP、API、CLI 明确说明了权限划分:触发和引导调查需要 Bits Investigations Write;搜索和检索调查需要 Bits Investigations Read。
AI Credits 计量 Bits Chat、Bits Investigation、Bits Code 和 Bits Agent Builder。一个 AI Credit 是“一个智能工作单元”。层级为 Annual Commit、Monthly Commit 和 On-Demand;commit 以每月 500 credits 的捆绑包购买。Credits 在每个日历月第一天重置,未使用的 Commit credits 不会结转。超额部分按 On-Demand 费率计费。本文未验证当前美元费率;文档指向 Datadog 定价页面。
管理员控制位于 Plan & Usage → AI Credits。你可以按产品查看使用情况,单个组织级开关控制所有 AI Credit 产品。关闭时,用户仍可看到产品界面和过往结果,但新请求会被阻止。更多上限记录在 AI Credit Limits 下。所有 AI Credits 产品默认随 Datadog Standard Role 启用。要禁用某个产品,请移除权限:
| 产品 | 要移除的权限 |
|---|---|
| Bits Chat | Bits Chat Access |
| Bits Investigation | Bits Investigations Write |
| Bits Code | Bits Code Write |
| Bits Agent Builder | Bits Agent Builder Write、Bits Agent Builder Run |
路径:Organization Settings → Roles。
修复是一条独立的、对审批敏感的路径
调查输出可能包含建议的后续步骤。Bits Remediation 是这些步骤转化为代码修复、分诊操作或基础设施操作的方式。在审查日,该页面说明 Bits Remediation 包含 Preview 中的功能、一键操作处于 Preview,以及 Bits Guardrails 处于 Preview。Preview 访问可能需要申请。政府 Datadog 站点同样不受支持。
代码修复。 Bits Investigation 可以使用 Bits Code 生成建议的修复,并单独打开 pull request。默认情况下,当 Bits Code 配置好后,Bits 在发现与代码相关的根因时会自动生成建议的代码修复。你可以在 Settings 中禁用自动代码修复生成,改为从 Next Steps 手动生成修复。默认情况下,你从该建议修复创建 pull request。要让 Bits 为你打开 pull request,请在 Bits Code 设置中启用 auto-push。官方设置文档说明,auto-push 仅打开 PR 或 MR 并推送更改;它从不合并代码。审查和合并仍是单独的人工步骤。
来自 chat 的分诊操作包括发送 Slack 和 Microsoft Teams 消息;在 Datadog 和 PagerDuty 中创建事件;通过 Datadog On-Call 呼叫工程师;在 Datadog Work Management 中创建工作项;以及打开 Jira 工单。这些在大多数组织中已经是特权操作。在你把 chat 当作事件键盘之前,先决定谁可以运行它们。
基础设施操作。 Bits 可以推荐诸如回滚 Kubernetes deployment、重启 EC2 实例或调用 AWS Lambda 函数等步骤。手动建议会给你一个命令(文档使用 kubectl patch 示例)在你自己的 CLI 中运行。一键操作(Preview) 让你在调查中或 Slack 通知中点击 Approve,以便 Bits 执行该操作。官方文档列出了一键操作适用于 Kubernetes 和 AWS;这些路径并不相同。Kubernetes 操作通过集群中的 Private Action Runner 运行。AWS 操作通过 Datadog AWS 集成运行,不使用该 runner。只有当护栏同时覆盖该操作及其目标资源时,Bits 才能运行基础设施操作。如果没有护栏覆盖该操作,Bits 可以推荐它但不能运行它。当前设置步骤见 Infrastructure Actions。
Bits Guardrails(Preview) 控制 Bits 可以在哪里操作以及谁必须批准。创建护栏需要 Guardrails Read(guardrails_read)和 Guardrails Write(guardrails_write)(Organization Settings → Roles)。审批人必须在 Ask 护栏上被指定,可以是用户,也可以通过团队或角色指定,官方文档还要求审批人角色中具有 Bits Investigations Write(bits_investigations_write)和 Guardrails Read(guardrails_read)。官方步骤:选择操作;使用与 Datadog 中目标资源匹配的标签定义范围,例如 environment、service 或 Kubernetes 资源标签;然后设置执行方式:
- Ask — 需要用户批准后 Bits 才能执行操作。你选择哪些团队、角色或个人可以批准。官方文档还允许向这些指定审批人发送 Slack 通知。
- Deny — Bits 可以推荐该操作,但不能执行它。
如果你启用一键基础设施操作,请先设置护栏,以便每个允许的操作和资源都被覆盖。书面决策不能替代这些平台控制,本文也不描述绕过它们的方法。操作之后,Verify Resolution 是文档记录的用于检查更改是否已应用以及问题是否已解决的控件。
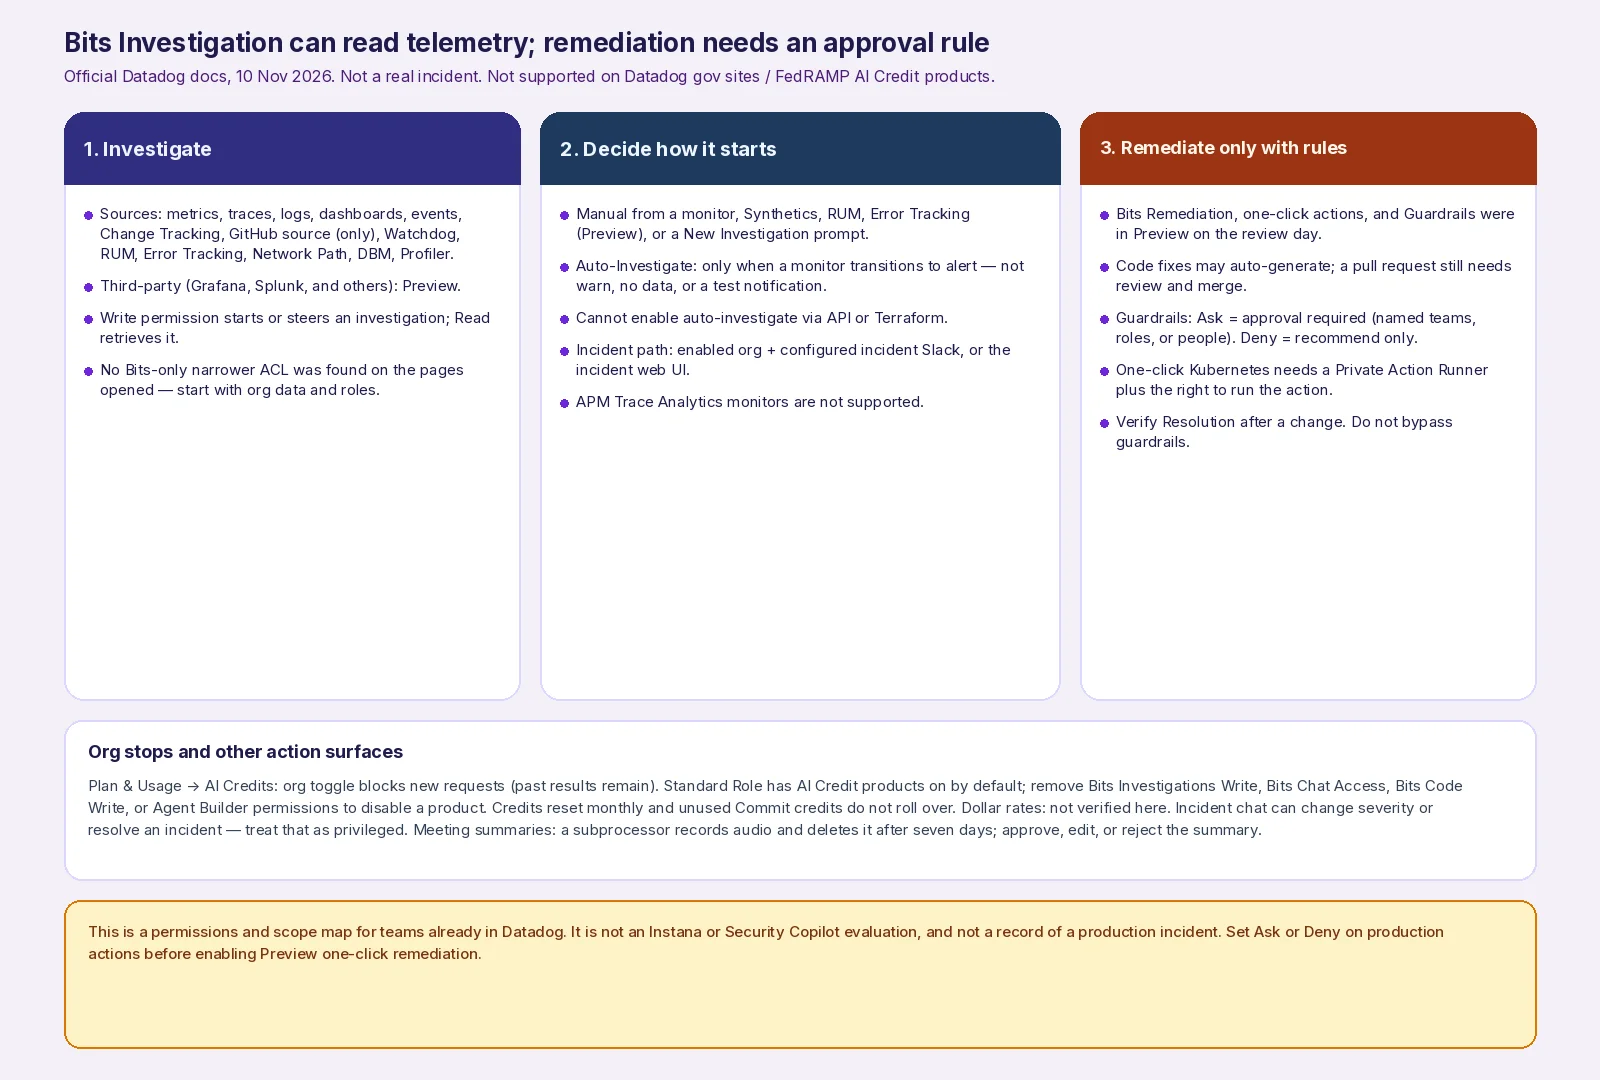
AINav 基于官方文档制作的原创图表。来源:Bits AI、Investigate Issues、Bits Remediation、Bits Guardrails、Infrastructure Actions、AI Credits、Incident AI。不是官方截图,也不是真实事件记录。
事件 chat 和会议摘要也会改变记录
当你加入已连接的事件 Slack 频道时,Incident AI 可以发布主动摘要(仅你可见),并在事件解决时发布最终摘要(对频道可见)。官方示例提示还允许你要求 @Datadog 声明事件、更改严重性、标记为稳定或解决它。如果 chat 可以改变事件状态,请将其视为操作面并限制谁可以使用它。
在站点支持的情况下,会议摘要可以总结 Zoom、Google Meet 和 Microsoft Teams 中的事件会议。启用后,文档说明 Datadog 子处理商会录制并转录会议音频,然后在七天保留期后自动删除所有数据。对于私有事件,摘要默认关闭。Datadog Transcriber 可能需要从等候室被准入。摘要发布后,人员可以批准、编辑或拒绝它;Datadog 会记录谁批准或编辑。已编辑的摘要之后无法再被批准;拒绝无法撤销。重新邀请转录器需要编辑事件的权限,并且对于按席位计费,需要 Incident Management 或 Incident Response 席位。
一个保持在官方控制内的范围界定顺序
- 确认你不在这些产品不受支持的政府/FedRAMP 站点上。
- 决定哪些 Bits 产品在范围内。对于事件调查,你可以让 Agent Builder 和 Security Analyst 保持关闭。
- 审查谁拥有 Bits Investigations Write 与 Read、Bits Chat Access,以及 Code 或 Agent Builder 权限。
- 将组织级 AI Credits 开关和任何 credit 限制用作硬停止,而不仅仅是账单。
- 仅在你已审查的 monitor 上启用 Auto-Investigate;它在 alert 转换时触发,而不是在 warn 或 no data 时。
- 将自动建议的代码修复和 Bits Code auto-push(自动打开 PR)视为独立设置。保持 auto-push 和 Preview 一键基础设施操作关闭,或严格限定范围,直到存在同时覆盖操作和资源的 Guardrails:在 Bits 不得操作的地方使用 Deny;在任何操作可能改变生产的地方使用 Ask,并指定审批人。
- 如果会议摘要已开启,请将子处理商和七天保留期记录在你的数据地图中,并决定谁可以批准或拒绝它们。
本文未验证的内容
未运行任何生产或沙盒事件。AI Credit 标价、Standard Role 说明之外的默认角色映射,以及 Bits 是否仅限于点击者自己的遥测 ACL,均未验证。Preview 功能可能会变化,或需要 Datadog 尚未授予的访问权限。本文不描述任何绕过角色权限的方法。