开发者(免费)
$0USD / 月
永久免费的 SonarQube Team Plan,适用于最多 5 万行代码的私有项目,无需信用卡。
- 私有项目最多 5 万 LOC
- 无需信用卡且无到期
- 适用于主要 DevOps 平台
AI 代码审查与测试工具
产品概览
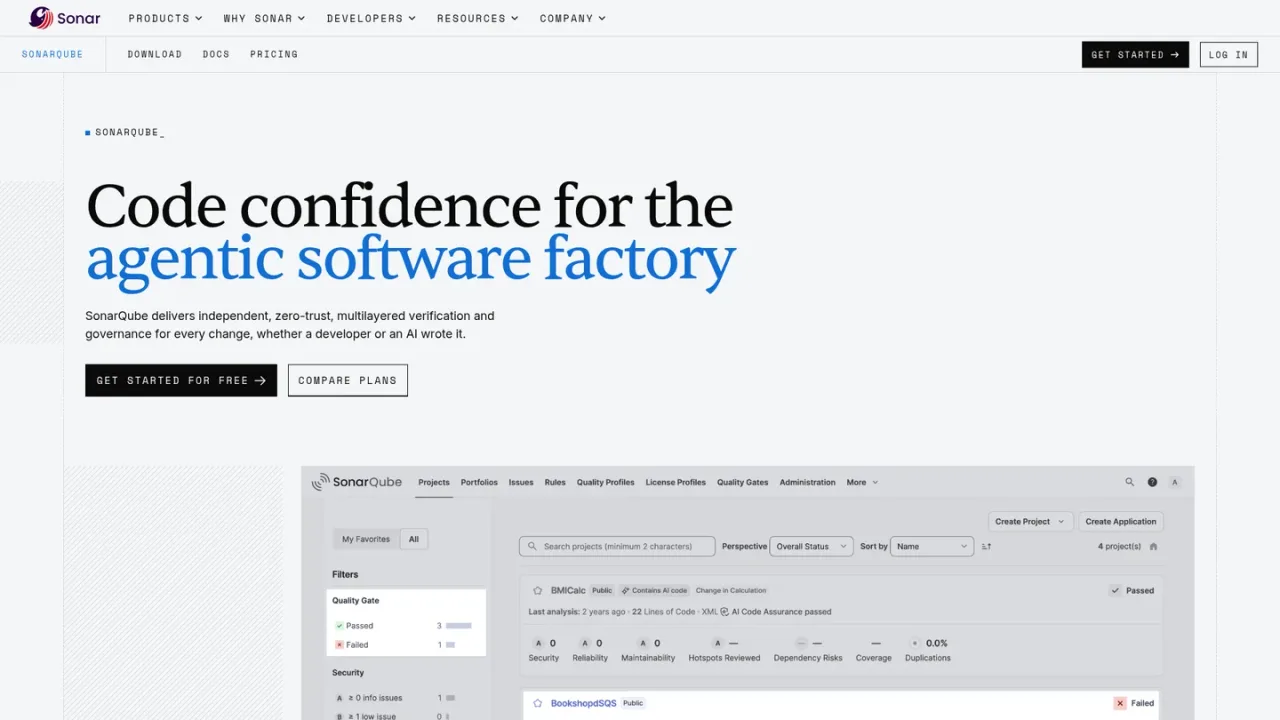
SonarQube 是 Sonar 的代码验证与治理平台。它检查每次变更——无论由开发者还是 AI 代理编写——是否存在缺陷、漏洞和可维护性问题,应用你的质量门禁并记录结果。它可在 IDE、编码代理、拉取请求和 CI/CD 流水线中运行,支持 SonarQube Cloud 或自管理 Server。它支持 45+ 种语言和框架,包含 SAST 和污点分析、密钥检测和基础设施即代码扫描,并通过 Advanced Security 增加 SCA 和 Advanced SAST。连接模式使 IDE 与流水线规则保持一致,组合仪表板展示团队进展。AI CodeFix 建议修复,Remediation 和 Hunter 代理会打开经过验证的拉取请求并查找逻辑缺陷。提供免费层级和 Community Build,以及付费 Team 和 Enterprise 计划。
注册 SonarQube Cloud 或安装 SonarQube Server,然后从 GitHub、GitLab、Bitbucket 或 Azure DevOps 连接仓库以开始分析。
在分支或拉取请求上触发分析;SonarQube 报告缺陷、漏洞和可维护性问题,并显示质量门禁结果。
与构建流水线集成,使未通过的质量门禁可以阻止合并,在拉取请求阶段而非生产环境中阻止问题。
安装免费的 SonarQube for IDE 扩展并启用连接模式,使开发者在提交前看到与流水线执行相同的规则。
使用 MCP Server、CLI 或代理插件,使编码代理在会话期间接收你的标准并检查其自身输出。
按照与开发者编写代码相同的规则和质量门禁验证 AI 生成的代码
在拉取请求中质量门禁失败时阻止合并
通过 SAST 和污点分析查找注入缺陷和漏洞
在开发期间捕获代码密钥
扫描基础设施即代码
通过 SCA 保护开源依赖
生成针对 OWASP Top 10、CWE Top 25 和 PCI DSS 的审计报告
在团队间保持 IDE 和 CI/CD 标准一致
SonarQube 是在代码发布前验证代码的平台,无论代码由开发者还是 AI 代理编写。它检查每次变更中的缺陷、漏洞和可维护性问题,应用质量门禁并记录结果。
如果你希望由 Sonar 托管和维护、快速运行验证,请选择 Cloud。如果代码和发现必须留在你的边界内,包括气隙环境,请选择 Server。
是的。SonarQube 包含 SAST 和污点分析,可跨文件和函数查找注入缺陷和其他漏洞,还包括密钥检测和基础设施即代码扫描。Advanced Security 为第三方代码增加 SCA 和 Advanced SAST。
有。SonarQube Community Build 和 SonarQube Cloud 的免费层级让你无需成本即可开始,SonarQube for IDE 可免费安装。付费计划增加企业能力,如高级安全分析、治理、报告和支持。
SonarQube 支持 45 种以上语言、框架和基础设施即代码平台,包括 Java、JavaScript、TypeScript、Python、C#、C++、PHP 和 Kotlin。
SonarQube 分析每个分支和拉取请求,并在 PR 中显示质量门禁结果。它与 GitHub、GitLab、Bitbucket 和 Azure DevOps 以及 Jenkins、CircleCI 和 Harness 等构建工具配合;未通过的门禁可以阻止合并。
它以与检查开发者编写代码相同的方式检查 AI 生成的代码:独立地按照相同的规则和质量门禁进行检查。代理通过 MCP Server、CLI 和代理插件获得标准和实时反馈,每个拉取请求在合并前都会经过审查。
AI CodeFix 使用大型语言模型为 SonarQube 发现的问题建议修复,适用于 AI 生成和开发者编写的代码。你可以在 IDE 中通过连接到 SonarQube Cloud 或 Server 的 SonarQube for IDE 审查建议。
价格以美元显示,依据 Sonar 的计划和定价页面。提供 14 天试用;免费层级永不过期。企业定价由销售报价。
永久免费的 SonarQube Team Plan,适用于最多 5 万行代码的私有项目,无需信用卡。
面向 50 名以下开发者的团队入门付费计划,无需销售电话即可设置,包含 SonarQube Team 和 Advanced Security。
AI 代码审查附加组件,在完整上下文中审查每个拉取请求,编写修复并迭代直到 CI 通过。
面向 50 名以上开发者的组织的计划,结合 SonarQube Enterprise 与 Advanced Security、Gitar、Sonar Vortex 以及 Remediation 和 Hunter 代理。
面向公共、OSI 许可仓库的永久免费访问,功能与付费 Pro 计划相同。
用户评价
暂无评论。